Route-Server
Route-Server verteilen nur die Routing-Information - der tatsächliche Datenverkehr geht direkt von Teilnehmer zu Teilnehmer. Würden alle VIX-Teilnehmer die Route-Server aktivieren, könnten sie mit nur zwei BGP-Sessions mit allen anderen Teilnehmern peeren. Auch mit neuen Teilnehmern kann (bei entsprechend konfiguriertem Default-Verhalten) sofort gepeert werden. Über die Route-Server ist zudem das AS112-Service automatisch verfügbar.
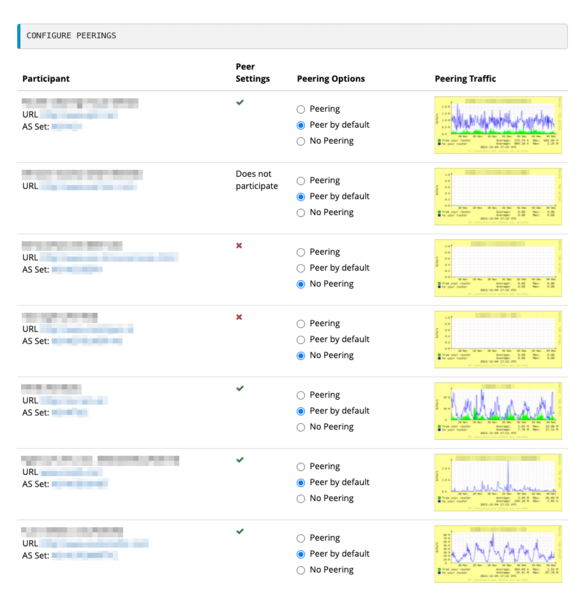
Die Nutzung ist einfach: Sie müssen lediglich BGP-Sessions zu den beiden Route-Servern etablieren und die Route-Server im VIX-Webportal aktivieren. Danach können Sie Default-Einstellungen und Ausnahmen (pro Peer) im Web konfigurieren. Für IPv4 und IPv6 gibt es zwei getrennte Konfigurationsmasken mit identischem Funktionsumfang.
Wie funktionieren die Route-Server?
Für jeden VIX-Teilnehmer, der die Route-Server aktiviert hat, existiert auf beiden Route-Servern ein BGP-Prozess. Die Route-Server nehmen alle Announcements der beteiligten Teilnehmer-Router entgegen. Prefixes, die in der RIPE Database nicht dokumentiert sind, werden dabei mit einer speziellen BGP Community markiert.
Ein Regelwerk - basierend auf den Einstellungen, die alle Beteiligten in der Konfigurationsmaske vorgenommen haben - entscheidet nun, welche Prefix-Informationen zwischen welchen Routing-Prozessen ausgetauscht werden sollen. Ein Peering kommt nur zustande, wenn beide Peering-Partner zustimmen. So ist sichergestellt, dass Peerings immer bidirektional eingerichtet werden.
- Jeder Teilnehmer kann (pro Peer) auswählen, ob er nur die in der RIPE Database dokumentierten Prefixes oder alle Prefixes erhalten möchte. Nicht dokumentierte Prefixes sind mit der BGP Community 1121:1 markiert.
- Für seine eigenen Announcements kann jeder Teilnehmer "BGP as-path prepends" wählen (pro Peer).
- Wir empfehlen, kein "maximum-prefix"-Limit in Richtung Route-Server zu verwenden - unter bestimmten Umständen besteht hierbei nämlich die Gefahr, sich aus der "Route-Server-Wolke" auszusperren. Die Route-Server selbst haben ein Default-Limit von 15.000 Prefixes (IPv4) bzw. 3.500 Prefixes (IPv6) pro Peer konfiguriert.
Route-Server aktivieren
Dazu brauchen Sie einen Portalaccount - und zusätzlich Administrator-Zugriff auf den Route-Server-Bereich im Webportal.
- Wenn Sie noch keinen Portalaccount haben, senden Sie uns bitte ein vollständig ausgefülltes Antragsformular, in dem Sie auch Admin-Zugriff für die Route-Server beantragen.
- Wenn Sie zwar einen Portalaccount, aber noch keinen Admin-Zugriff auf die Route-Server haben, senden Sie uns bitte Ihren entsprechend aktualisierten Antrag. Sie können Ihren bestehenden Benutzernamen weiterhin verwenden.
Sofern uns Ihre Teilnehmerorganisation bestätigt, dass Sie diese Berechtigung erhalten sollen, weisen wir sie Ihnen zu.
Bei Fragen zum Thema Route-Server kontaktieren Sie uns bitte unter noc (at) vix.at.
Feinschliff mit BGP Communities
Nachdem Sie im VIX-Webportal auf der Seite "Route Servers" festgelegt haben, mit welchen VIX-Teilnehmern Sie Peerings aufbauen möchten, können Sie in Ihrer Routerkonfiguration mittels BGP Large Communities die Verteilung bestimmter Routen weiter einschränken oder verfeinern. Einer einzelnen Route können mehrere Communities zugewiesen werden.
- Fall 1: Verteilung auf Basis der Einstellungen im VIX-Webportal
Standardmäßig (d. h. wenn Sie keine zusätzlichen BGP Communities definieren) werden Routen gemäß den Einstellungen auf der Webportal-Seite "Route Servers" verteilt. Hierfür sind keine weiteren Maßnahmen erforderlich.
- Fall 2: Verteilung an die meisten Route-Server-Peers, jedoch unter Ausschluss einer kleinen Anzahl von Peers
Fügen Sie für jeden Peer, für den Sie Ankündigungen unterdrücken möchten, unter Angabe seiner AS-Nummer <asn> die BGP Large Community 1121:0:<asn> hinzu (z. B. 1121:0:98765).
- Fall 3: Verteilung an bestimmte Route-Server-Peers und an niemanden sonst
Fügen Sie für jeden Peer, an den Sie eine Route ankündigen möchten, unter Angabe seiner AS-Nummer <asn> die BGP Large Community 1121:1:<asn> hinzu (z. B. 1121:1:98765).
Um sicherzustellen, dass die Route an keinen anderen Peer angekündigt wird, fügen Sie zusätzlich 1121:0:0 hinzu.
Eine Steuerung mittels BGP Standard Communities ist ebenfalls möglich - allerdings nur in beschränktem Umfang, da mit dieser Legacy-Methode weniger Information transportiert werden kann.
Auswertungsreihenfolge der BGP Communities:
| Aktion | BGP Large Community | BGP Standard Community (Legacy) |
|---|---|---|
| Routenankündigung an bestimmten Peer blockieren | 1121:0:<asn> | |
| Route an bestimmten Peer ankündigen | 1121:1:<asn> | |
| Routenankündigung an alle Peers blockieren | 1121:0:0 | 0:1121 |